קיבלתם קישור. ועכשיו: הזדמנות.
להראות לחוקרי הסייבר של Cipher Security Labs איך אתם חושבים. בלי ציונים ובלי קורות חיים.
זו לא עוד הכנה:
חברת סייבר פעילה שלחה לכם את הקישור הזה.
Cipher Security Labs היא חברת מחקר סייבר: החוקרים שלה מוצאים חולשות אמיתיות בתוכנות שמיליוני אנשים מתקינים. ב־2026 לבד הם פרסמו יותר מ־40 חולשות מתועדות: ב־HP, Dell, LG, SteelSeries, Fujitsu, Ericsson ועוד.
הם לא קוראים על סייבר. הם עושים אותו. ועכשיו הם בנו אתגר, כדי לראות איך אתם חושבים.
ישר לאתגר ↓בכל הכנה לומדים להגן ולתקוף. אצלנו לומדים גם לחקור.
למצוא לבד משהו שאף אחד עוד לא מצא: זה מה שמבדיל תלמידי Cipher ממקומות אחרים שמכינים ליחידות הטכנולוגיות.
ישר לאתגר ↓- מגן שומר על המערכת מבחוץ: מזהה איומים ועוצר אותם.
- תוקף מחפש איפה ההגנה נשברת, עם כלים שכולם מכירים.
- חוקר מפרק את המערכת לשכבות ומוצא את מה שאף כלי עוד לא מכיר. את זה מלמדים אצלנו.
מי שילמדו אתכם:
חוקרי Cipher מוצאים חולשות שאחרים מפספסים.
את התכנית מוביל ניר יהושע, מייסד שותף ומוביל המחקר ההתקפי ב־Cipher Security Labs. השם שלו רשום בדיווחי החולשות הרשמיים של HP, Dell ו־Ericsson.
בינואר הם מתחילים ללמד 15 תלמידים איך מפרקים מערכת עד שמבינים אותה לעומק. אולי אתכם.
ישר לאתגר ↓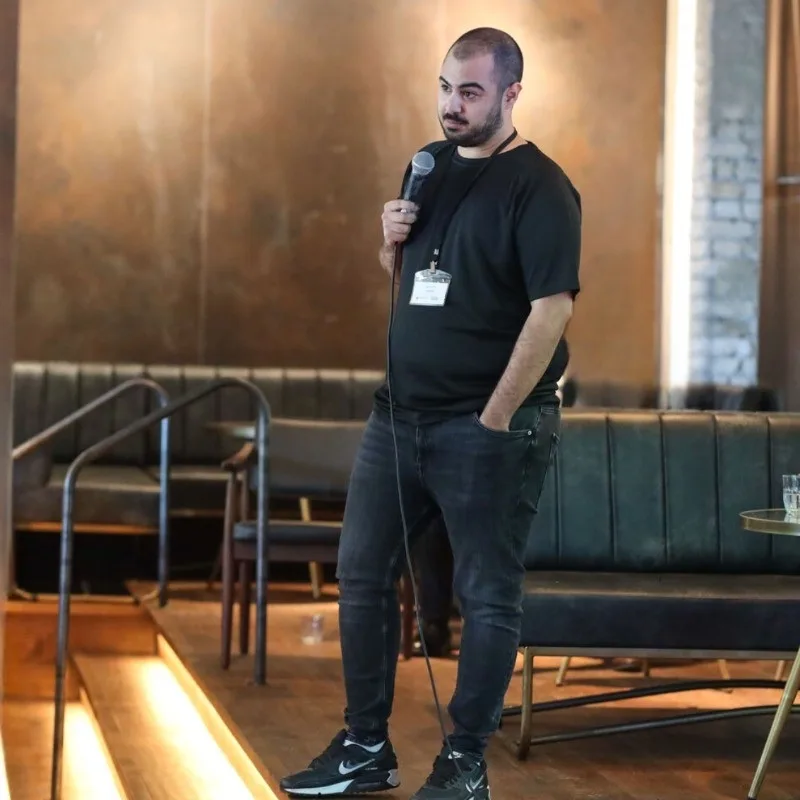
30 מפגשים. מעבדות שבהן מתאמנים גם בטכניון.
פעמיים בשבוע, מהבית, עם חוקר אמיתי. מתרגלים במעבדות של CyCube, שבהן מתאמנים גם סטודנטים בטכניון ואנשי הסייבר של בנק ישראל. ובין המפגשים: קהילת דיסקורד, לא לבד אף פעם.
למצטיינים: מסלול המשך ב־Reverse Engineering, בקבלה נפרדת.
ישר לאתגר ↓מה כבר יש לכם?
סמנו מה כבר נכון לגביכם:
גם אם סימנתם מעט, האתגר פתוח לכולם.
עכשיו תורכם.
אתגר Cipher: לפרוץ לשרת ייעודי ולהשיג את ה־FLAG. ברשותכם שלושה רמזים. אין להשתמש ב־AI. מי שפותר מקבל יתרון משמעותי בקבלה.
את האתגר עושים על מחשב, לא בטלפון.
אם תתקבלו, זה לא נגמר ביחידה.
הידע הזה לא נשאר ברקע לעולם. הוא ממשיך איתכם, גם בצבא וגם אחרי. את כל פרטי התכנית קיבלו ההורים שלכם, וההחלטה על הרשמה היא שלהם.